Inteligența artificială este folosită deja în peste 60% dintre firmele românești cu cel puțin zece angajați, însă numai una din patru companii a introdus măsuri pentru utilizarea responsabilă a acestei tehnologii. Lipsa regulilor interne poate transforma o operațiune aparent banală, precum redactarea unui e-mail cu ajutorul unui chatbot, într-un risc pentru datele personale ale clienților. Specialiștii avertizează că încălcările grave ale legislației GDPR pot atrage amenzi de până la 20 de milioane de euro sau 4% din cifra de afaceri anuală mondială.
Un studiu realizat de Edge Institute și Confederația Patronală Concordia, pe un eșantion de 1.003 firme din România cu cel puțin zece angajați, arată că 61,7% dintre companii folosesc inteligența artificială într-o formă sau alta.
Cu toate acestea, numai 26% dintre firme au adoptat măsuri pentru utilizarea responsabilă a AI, iar doar 20% au luat măsuri pentru instruirea angajaților.
Mai mult, numai 3,3% dintre companiile analizate au integrat efectiv inteligența artificială în procesele de afaceri. În celelalte situații, tehnologia este utilizată în diferite grade, de la activități individuale și ocazionale până la proiecte-pilot.
Greșeala care poate costa o firmă milioane de euro
Una dintre problemele semnalate de specialiști este introducerea informațiilor confidențiale în instrumente publice de inteligență artificială, fără verificarea condițiilor în care acestea sunt prelucrate.
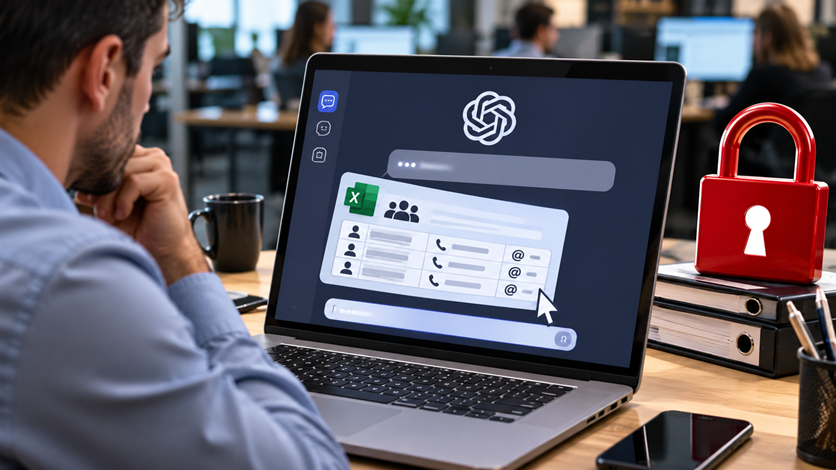
Un angajat care trebuie să redacteze rapid mai multe oferte comerciale poate copia într-un chatbot un tabel care conține numele clienților, numerele de telefon, adresele de e-mail sau prețurile negociate.
Dacă instrumentul folosit nu este aprobat de companie și nu există garanții corespunzătoare privind prelucrarea informațiilor, datele pot ajunge la un furnizor terț fără ca angajatorul să cunoască situația.
„Nimeni nu face asta cu rea-intenție. Vânzătorul are de trimis douăzeci de oferte, deschide un chatbot gratuit, lipește tabelul cu clienții și îi cere un e-mail frumos. Durează treizeci de secunde”, explică Dan-Ionuț Ciobanu, CEO al Zarina CRM.
Acesta avertizează că firmele trebuie să controleze informațiile introduse în aplicațiile de inteligență artificială, nu să interzică automat folosirea tehnologiei.
„Nu trebuie să interziceți AI-ul, trebuie doar să știți ce date intră în el. O regulă scrisă azi costă zero lei; o amendă GDPR, chiar și una mică, costă mai mult decât un an de software”, subliniază reprezentantul companiei.
Amenzi de până la 20 de milioane de euro
Regulamentul general privind protecția datelor (GDPR) prevede, pentru anumite categorii de încălcări, amenzi administrative de până la 20 de milioane de euro sau 4% din cifra de afaceri anuală mondială a întreprinderii, fiind aplicabil plafonul mai mare.
Acestea reprezintă limitele maxime prevăzute de legislație, nu sancțiuni aplicate automat pentru orice utilizare necorespunzătoare a unui chatbot.
Riscul juridic depinde de natura datelor, scopul prelucrării, măsurile de securitate, condițiile contractuale ale furnizorului AI și consecințele incidentului.
De asemenea, transmiterea datelor către un furnizor de servicii AI nu constituie automat o încălcare a GDPR. Companiile trebuie însă să se asigure că există un temei legal, măsuri adecvate de protecție și, unde este cazul, garanții pentru transferurile internaționale de date.
Ce măsuri ar trebui să ia patronii
Specialiștii Zarina CRM recomandă firmelor să stabilească reguli clare privind utilizarea inteligenței artificiale, în special atunci când angajații lucrează cu informații despre clienți.
Printre măsurile propuse se numără interzicerea introducerii neautorizate a datelor personale în chatboți publici, utilizarea unor conturi și instrumente aprobate de companie, instruirea personalului și limitarea accesului la informațiile confidențiale.
O altă recomandare privește centralizarea datelor clienților în sisteme administrate de firmă, în locul păstrării lor în fișiere dispersate pe calculatoare personale, telefoane sau aplicații de mesagerie.
Totodată, accesul foștilor angajați la e-mail, bazele de date și aplicațiile companiei trebuie revocat atunci când încetează dreptul acestora de a utiliza respectivele sisteme.
Aceste măsuri pot reduce riscurile, dar nu înlocuiesc obligația fiecărei companii de a evalua modul concret în care prelucrează datele personale.
România, pe ultimul loc în Uniunea Europeană la utilizarea AI în firme
Potrivit datelor Eurostat citate de autorii studiului, România se află pe ultimul loc în Uniunea Europeană la utilizarea tehnologiilor de inteligență artificială în întreprinderi, cu un procent de 5,2%.
Diferența față de procentul de 61,7% identificat de Edge Institute și Concordia este explicată prin metodologia cercetării, care include și folosirea informală sau ocazională a unor instrumente AI.
Studiul evidențiază astfel o problemă importantă pentru mediul de afaceri românesc: tehnologia pătrunde în activitatea companiilor mai repede decât sunt dezvoltate regulile și procedurile necesare utilizării sale în siguranță.
Recomandările privind protecția informațiilor și obligațiile firmelor sunt prezentate și în ghidul practic GDPR pentru firme mici, publicat de Zarina CRM.