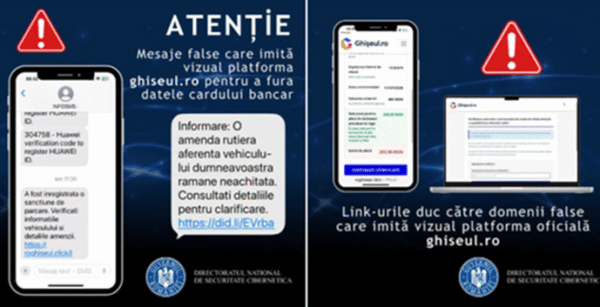
Directoratul Național de Securitate Cibernetică (DNSC) avertizează că o campanie de fraudă prin SMS continuă să facă victime, infractorii folosind identitatea platformei Ghișeul.ro și, în unele cazuri, numele unor instituții publice precum Poliția Română sau Ministerul Transporturilor. Sub pretextul unor amenzi de circulație sau de parcare, destinatarii sunt trimiși către pagini false unde li se solicită inclusiv datele complete ale cardului bancar.
Potrivit DNSC, au fost identificate mai multe variante ale mesajelor. Unele îi informează pe destinatari că ar fi fost surprinși de camerele de trafic în timp ce depășeau viteza legală, în timp ce altele invocă presupuse amenzi pentru parcare.
Scopul este același: determinarea victimei să acceseze rapid un link și să furnizeze informații personale și bancare.
Amenințări cu penalități, ITP blocat sau chiar Parchetul
Pentru a face mesajele cât mai convingătoare, infractorii creează deliberat un sentiment de urgență.
Victimelor li se oferă un termen de numai câteva zile pentru achitarea presupusei amenzi și sunt amenințate, în diferitele variante ale fraudei, cu penalități suplimentare, blocarea inspecției tehnice a autovehiculului sau chiar cu trimiterea cazului către Parchet.
Linkurile incluse în SMS-uri conduc însă către domenii false care imită platforma oficială Ghișeul.ro.
Paginile utilizate de atacatori reproduc inclusiv identitatea vizuală și logo-ul platformei, tocmai pentru a crea impresia că utilizatorul se află pe un site legitim.
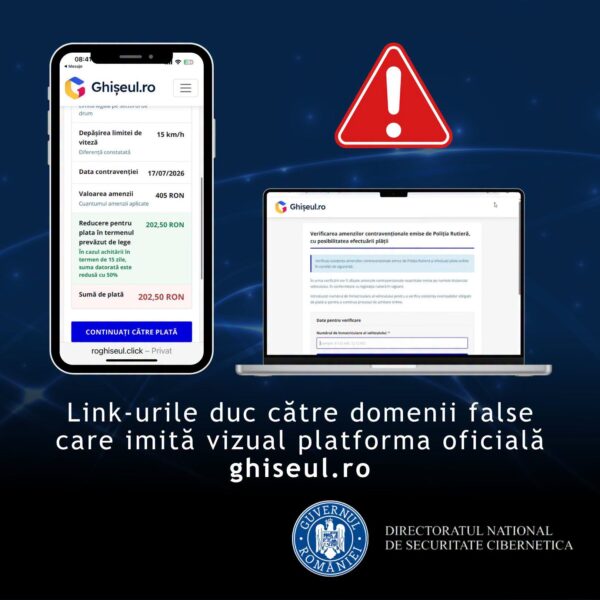
Ulterior sunt solicitate date de identificare și informațiile complete ale cardului: numărul acestuia, data expirării și codul CVV.
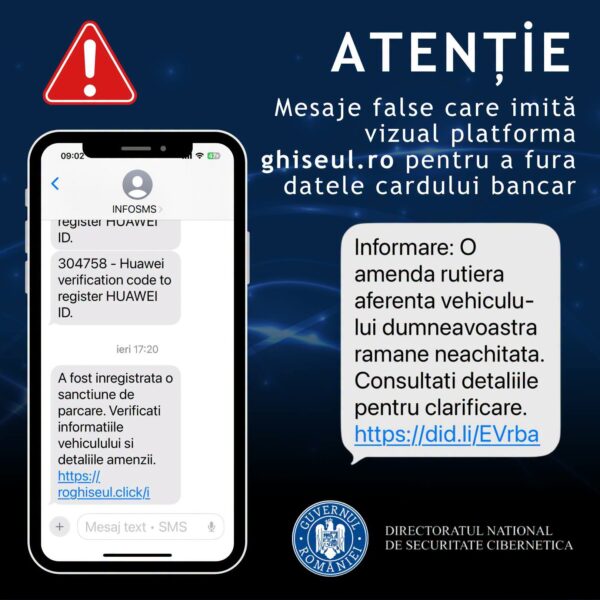
DNSC subliniază că instituțiile publice nu solicită asemenea informații prin intermediul unor linkuri primite prin SMS.
226 de domenii frauduloase, identificate
Amploarea campaniei este indicată și de numărul paginilor folosite de atacatori.
Potrivit DNSC, lista neagră întocmită pentru această campanie conține deja 226 de domenii unice utilizate pentru transmiterea victimelor către pagini frauduloase.
Specialiștii recomandă ca linkurile din mesajele care anunță amenzi sau datorii să nu fie accesate, indiferent cât de urgent este formulat SMS-ul.
Eventualele amenzi trebuie verificate prin accesarea directă a platformei oficiale Ghișeul.ro, prin introducerea manuală a adresei în browser sau prin aplicația oficială.
În cazul persoanelor care au introdus deja datele cardului pe o asemenea pagină, recomandarea DNSC este ca acestea să contacteze imediat banca pentru blocarea instrumentului de plată și să raporteze tentativa de fraudă autorităților competente.
Campania nu este una nouă, însă continuarea ei și apariția mai multor variante de mesaje arată că atacatorii încearcă în continuare să exploateze teama oamenilor de amenzi și consecințe legale pentru a obține acces la datele lor bancare.