Ultimele douăsprezece luni au schimbat radical modul în care este privită securitatea cibernetică în România. Între aprilie 2025 și aprilie 2026 au fost documentate 281 de incidente care au vizat organizații și sisteme din țară, iar ritmul atacurilor a crescut accelerat, de la aproximativ 10 incidente pe lună la peste 80 într-o singură lună la începutul acestui an.
Această evoluție reflectă atât intensificarea campaniilor regionale, cât și extinderea rapidă a suprafeței digitale a companiilor și instituțiilor. Cele mai multe incidente au fost atacuri de tip DDoS, reprezentând peste jumătate din total, în timp ce aproape 40% au fost atribuite unor grupări afiliate Rusiei. Aproximativ un sfert dintre cazuri au implicat compromiteri de date, iar atacurile de tip ransomware, deși mai puțin frecvente, au avut un impact major în domenii precum administrația publică, energia, sănătatea sau producția.
Un aspect important este că nu doar infrastructurile critice sunt vizate. Datele arată că zeci de incidente au afectat companii private din domenii precum e-commerce, retail, construcții sau turism. Atacatorii folosesc aceleași metode și instrumente, scalând atacurile de la instituții mari către furnizori, parteneri și clienți.
În paralel, digitalizarea accelerată, susținută inclusiv prin fonduri europene, a crescut expunerea companiilor. Mii de IMM-uri au accesat finanțări pentru modernizare digitală, însă în multe cazuri investițiile în securitate nu țin pasul cu ritmul implementării noilor tehnologii.
Contextul este complicat și de noile obligații legale. Implementarea directivei europene NIS2 aduce sancțiuni severe, care pot ajunge la milioane de euro, și mută responsabilitatea direct la nivelul conducerii companiilor. În plus, partenerii și clienții încep să solicite dovezi concrete privind nivelul de securitate, nu doar declarații.
Specialiștii atrag atenția că cele mai vulnerabile puncte rămân adesea cele ignorate: conturi vechi de email, domenii neactualizate, subdomenii uitate sau servicii expuse online fără protecție adecvată. Multe atacuri pornesc exact de aici, prin credențiale compromise sau configurări slabe.
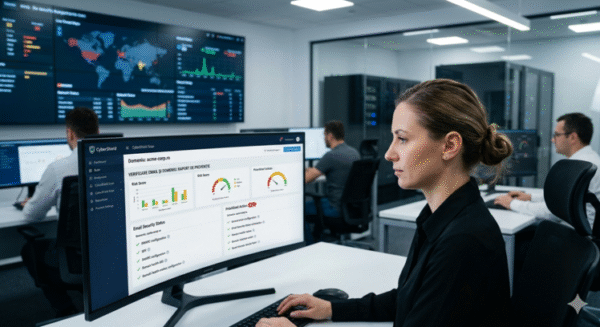
În acest context, verificările de bază, precum securitatea emailului și a domeniului, devin esențiale. Acestea pot evidenția rapid dacă datele companiei au fost expuse, dacă sistemele sunt configurate corect sau dacă există riscuri iminente de fraudă sau impersonare.
Concluzia este clară: securitatea cibernetică nu mai este opțională. Într-un peisaj în care atacurile sunt tot mai frecvente și automatizate, iar responsabilitatea legală crește, prevenția și detecția timpurie devin cele mai eficiente și mai accesibile forme de protecție pentru orice companie.